När fabriken förvandlas till en digital fästning
Den moderna industrianläggningen liknar allt mer en medeltida borg. Produktionslinjerna är murarna, automationssystemen är vakttornen och driftdata är kronjuvelerna. Uppgifter från sensorer, PLC:er, robotar och visionssystem beskriver maskinernas hälsa, produktionsflödenas kvalitet och verksamhetens mest värdefulla processkunskap. När dessa data flyter säkert kan fabriken fatta snabbare beslut, minska spill och hålla en jämn takt. När de manipuleras eller läcker kan konsekvenserna bli produktionsstopp, felaktiga produkter och skadat förtroende.
Edge computing har flyttat mycket av beräkningen närmare maskinerna. Det ger millisekundsnabb respons och gör att kritiska beslut inte behöver vänta på ett centralt moln. Samtidigt öppnar varje ny edge-dator, gateway och fjärransluten sensor en möjlig port för angripare. När IT och OT konvergerar rivs de gamla skyddsmurarna mellan kontorsnätverk och produktionsmiljöer. Förbindelser som tidigare var isolerade kan nu vara kopplade till analysplattformar, leverantörstjänster och fjärrsupport.
Lösningen är inte att stänga fabriken från omvärlden eller bromsa digitaliseringen. Den består i att bygga nya försvarslinjer vid maskinlinjen. Genom mikrosegmentering, identitetsbaserade regler och intelligenta edge-noder kan driftdata granskas nära källan, medan realtidskritiska funktioner fortsätter att arbeta autonomt. Följande arkitektur visar hur du kan ta nästa steg, steg för steg, utan att göra säkerheten till en flaskhals för produktionen.
Edge computing som yttre porttorn och vallgrav
En edge-nod är mer än en liten server i fabrikshallen. Den kan samla in telemetri, filtrera meddelanden, köra analysmodeller och skicka styrrelevant information vidare till rätt system. Just därför har den en dubbel natur. Den är både en avancerad beräkningsenhet och en potentiell attackvektor. Om en gateway kör föråldrad programvara, har överdrivna behörigheter eller saknar säker loggning kan den bli en genväg in mot känsliga styrsystem.
Rätt utformad fungerar edge-noden däremot som en tullstation. Den tar emot data från sensorer och maskiner, kontrollerar avsändare, protokoll, format och trafikmönster och släpper endast igenom det som behövs. Det minskar mängden trafik som når PLC:er och andra kritiska system. En sådan lokal kontrollstation kan också fortsätta filtrera och fatta fördefinierade beslut om den centrala molnanslutningen tillfälligt försvinner.
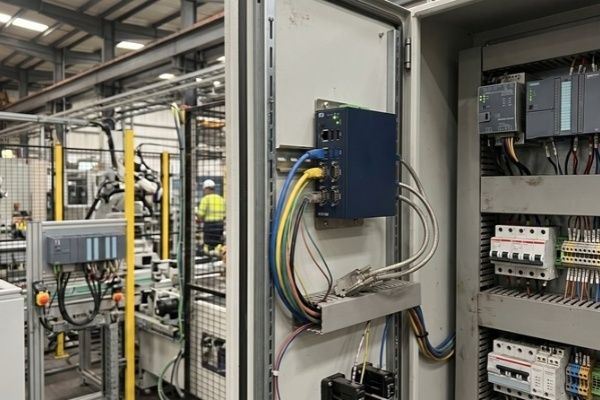
En säker edge-arkitektur separerar kontrollplanet från dataplanet. Kontrollplanet hanterar policyer, identiteter, programdistribution och konfiguration. Dataplanet hanterar själva trafikflödet mellan maskiner, sensorer och analysfunktioner. Separationen gör det möjligt att uppdatera eller övervaka säkerhetspolicyer utan att störa den lokala databehandlingen. Plattformar för industriell edge computing beskriver denna typ av frikopplad arkitektur som ett sätt att förena IT-standarder med automationskrav och säkerhet inbyggd från början.
Centraliserade molnlösningar har en viktig roll för historik, långsiktig analys och koncernövergripande optimering. Men om varje beslut måste färdas till molnet och tillbaka uppstår både latens och beroende av extern uppkoppling. Ett avbrott kan dessutom göra en hel produktionslinje svårare att övervaka. Distribuerat skydd vid källan ger en mer robust modell, där molnet analyserar helheten medan edge-noderna skyddar och styr den lokala verkligheten. Genom att etablera intelligenta nätverkslösningar och säker edge-infrastruktur skapas en robust barriär som filtrerar industriella dataströmmar innan de når maskinstyrningen.
- Placera säkerhetsfunktioner nära de system som kräver låg latens.
- Begränsa varje edge-nods behörighet till definierade uppgifter och datakällor.
- Separera policyhantering från det lokala trafikflödet.
- Planera för fortsatt säker drift även vid förlorad molnkontakt.
Borgens inre zoner och strikta förbindelseleder enligt IEC 62443
IEC 62443 är en internationell standardserie för industriella automations- och styrsystem. Dess grundidé är att hela miljön ska delas in i zoner och förbindelseleder, så kallade conduits. En zon samlar tillgångar med liknande säkerhetsbehov. En conduit beskriver och kontrollerar den trafik som får passera mellan zoner. Standarden omfattar teknik, processer och människor under systemets hela livscykel, inte enbart brandväggens konfiguration.
För edge-miljöer räcker det sällan att endast dela upp nätverket på ett grovt IP-plan. Legacy-utrustning, blandade protokoll och lång livslängd gör att skyddet måste bli mer detaljerat. Mikrosegmentering kan skapa separata säkerhetsgränser för enskilda maskinceller, edge-kluster eller särskilt känsliga tillgångar. Identitetsbaserade regler kan då väga in vilken enhet som kommunicerar, vilket protokoll som används, när kommunikationen sker och vilken riskprofil tillgången har.
| Traditionell platt design | Segmenterad zonarkitektur |
|---|---|
| En komprometterad enhet kan nå många andra system. | Kommunikation begränsas till definierade zoner och conduits. |
| Regler baseras främst på nätverksadress och port. | Regler kan baseras på identitet, funktion, protokoll och risk. |
| Svårt att se normal trafik mellan maskiner. | Kontinuerlig övervakning identifierar avvikelser per zon. |
| Underhåll och fjärråtkomst riskerar att bli breda undantag. | Åtkomst ges tidsbegränsat, spårbart och med minsta möjliga behörighet. |
| Större risk för lateral förflyttning. | Separata barriärer begränsar angreppets räckvidd. |
Det centrala värdet med mikrosegmentering märks när en sensor, gateway eller fjärransluten serviceenhet komprometteras. Angriparen får inte automatiskt en karta över hela nätverket. Trafiken stoppas vid nästa säkerhetsgräns, och säkerhetsteamet får en tydligare bild av vilken del av produktionen som berörs. Förbindelser mellan zonerna bör dessutom använda stark autentisering, kryptering där protokoll och prestanda tillåter det, samt detaljerad loggning av både lyckade och nekade anslutningar.
För att bygga motståndskraftiga produktionsmiljöer ger etablerade ramverk för industriell IT- och OT-säkerhet detaljerad vägledning, exempelvis via NIST SP 800-82 r3 som specificerar skyddsåtgärder för industriella kontrollsystem. IEC 62443 ersätter inte riskbedömning eller säker konfiguration, men ger en gemensam struktur för krav på system, komponenter, leverantörer och driftorganisation.
Fem taktiska steg för att segmentera OT-nätverket utan driftstopp
Segmentering misslyckas ofta när den startar med brandväggsregler i stället för verksamhetsförståelse. Produktionsledningen behöver veta vilka flöden som är kritiska, vilka avbrott som är möjliga och vilka system som fortfarande använder äldre seriell kommunikation. En kontrollerad metod minskar risken för att säkerhetsåtgärden själv orsakar stopp.
- Kartlägg all aktiv telemetri. Inventera sensorer, PLC:er, robotar, edge-enheter, gateways, fjärranslutningar och serverfunktioner. Dokumentera källa, destination, protokoll, frekvens, datamängd och tolererad latens. Passiv övervakning är ofta lämpligare i början än aktiv skanning, särskilt i känsliga produktionsmiljöer.
- Identifiera kritiska funktioner och skapa zoner. Samla maskiner och komponenter efter funktion och konsekvens vid fel. PLC:er för en säkerhetskritisk process kan behöva en annan zon än visionssystem, underhållsterminaler eller historikdatabaser. Edge-enheter bör få tydliga roller och begränsade kommunikationsvägar.
- Inför strikt filtrering och Zero Trust. Utgå från att ingen anslutning är betrodd enbart för att den finns på fabrikens nätverk. Tillåt specifika flöden mellan namngivna system och blockera resten. Fjärråtkomst ska vara autentiserad, tidsbegränsad, spårbar och kopplad till ett konkret arbetsbehov.
- Driftsätt i faser. Börja med övervakningsläge och jämför observerad trafik med processägarens dokumentation. Justera reglerna innan aktiv blockering införs. Testa först i en avgränsad maskincell eller under ett planerat underhållsfönster, med återställningsplan och ansvariga kontaktpersoner.
- Följ upp och reagera automatiskt. Bygg logganalys kring avvikelser som nya destinationer, oväntade protokoll, ändrade trafikmängder och upprepade autentiseringsfel. Automatiserad isolering kan användas för mindre kritiska enheter, medan blockering av styrrelevant trafik bör följa tydliga beslutströsklar och säkerhetsrutiner.
Det är viktigt att ta hänsyn till hela kommunikationsspektrumet. Industriella nät använder inte bara Ethernet och IP, utan kan även innehålla seriella anslutningar som RS-232 och RS-485. En modern segmenteringsmodell måste därför förstå både traditionella automationsprotokoll och nyare datatjänster. Annars riskerar en till synes enkel regel att bryta en dold men nödvändig beroendekedja.
Mät framstegen med konkreta nyckeltal. Följ exempelvis andelen inventerade tillgångar, antalet otillåtna anslutningsförsök, tiden från avvikelse till åtgärd och antalet permanenta brandväggsundantag. Ett minskat antal undantag är ofta ett tecken på bättre arkitektur, medan ökande synlighet i början kan vara positivt eftersom tidigare okända flöden blir synliga.
Felsäkra protokoll som upprätthåller realtidens krav
Industrisäkerhet måste hantera en grundläggande avvägning. Kryptering, autentisering och inspektion stärker skyddet, men varje extra bearbetningssteg kan påverka latens, jitter och determinism. I en kontorsmiljö kan en fördröjning på några millisekunder vara obetydlig. I en synkroniserad rörelseapplikation kan samma fördröjning påverka kvalitet eller säkerhet. Därför ska skyddet dimensioneras efter processens krav, inte kopieras från en generell IT-mall.
OPC UA over TSN är ett exempel på en teknikriktning som kombinerar informationsmodellering och industriell kommunikation med tidskänsliga nätverk. TSN-funktioner kan bidra till förutsägbara trafikflöden, medan OPC UA ger ett mer strukturerat sätt att beskriva data och relationer. TLS och certifikatbaserad autentisering kan skydda lämpliga förbindelser, men implementationen måste testas mot utrustningens processortid, minne och realtidskrav.
Hårdvaruaccelererad säkerhet i industriella edge-datorer kan avlasta styrsystemen. Kryptografiska operationer, säkra uppstarter och nyckelhantering kan då hanteras av särskilda komponenter eller instruktioner i stället för att belasta den applikation som bearbetar produktionsdata. Resultatet blir en tydligare uppdelning: kontrollsystemet prioriterar deterministisk drift, medan edge-noden hanterar inspektion, analys och säker kommunikation.
Forskningsrön kring industriell resiliens och sensordataanalys publicerade i PMC:s forskningsdatabas illustrerar varför uppkopplade system behöver avancerade skyddsmodeller, även om den angivna sidan kan kräva webbläsarverifiering för åtkomst. Forskning bör omsättas försiktigt i produktionsmiljöer genom testbäddar, digitala tvillingar och mätningar under realistisk belastning. Ingen säkerhetsfunktion bör införas i en kritisk slinga utan verifierad påverkan på latens, tillgänglighet och återställning.
- Definiera maximal accepterad latens och jitter för varje kritisk process.
- Använd autentisering och kryptering där de kan införas utan att bryta deterministiska krav.
- Testa protokoll och säkerhetsfunktioner i en representativ miljö före produktionssättning.
- Skydda nycklar, certifikat och startprocesser med hårdvarustöd när det är möjligt.
- Behåll en lokal fallback för de funktioner som måste fortsätta vid nätverksavbrott.
Bygg en framtidssäker industriell sköld för morgondagens automation
Edge computing blir fabrikens mest dynamiska försvarslinje när noderna får rätt uppgift. De kan stå nära maskinerna, förstå deras trafik och stoppa avvikelser innan de når styrsystemen. Mikrosegmentering kompletterar detta skydd genom att dela upp borgens inre rum och göra varje förbindelse kontrollerad. Tillsammans skapar de en arkitektur där realtidsrespons, dataskydd och operativ motståndskraft förstärker varandra.
Säkerhet och innovation är därför inte motpoler. En trygg edge-miljö gör det lättare att införa analys, AI, fjärrservice och digitala tvillingar utan att riskera hela produktionsflödet. Börja med en passiv inventering, identifiera den mest kritiska maskincellen och bygg den första zonen med tydliga conduits, mätetal och återställningsplan. När resultaten är verifierade kan modellen skalas till resten av anläggningen. På så sätt blir mikrosegmenteringen inte ett hinder för industri 4.0, utan ryggraden som gör nästa digitala steg möjligt.